🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Jun 23, 2026
अद्यतन Jun 23, 2026 · मिनट पढ़ने का समय
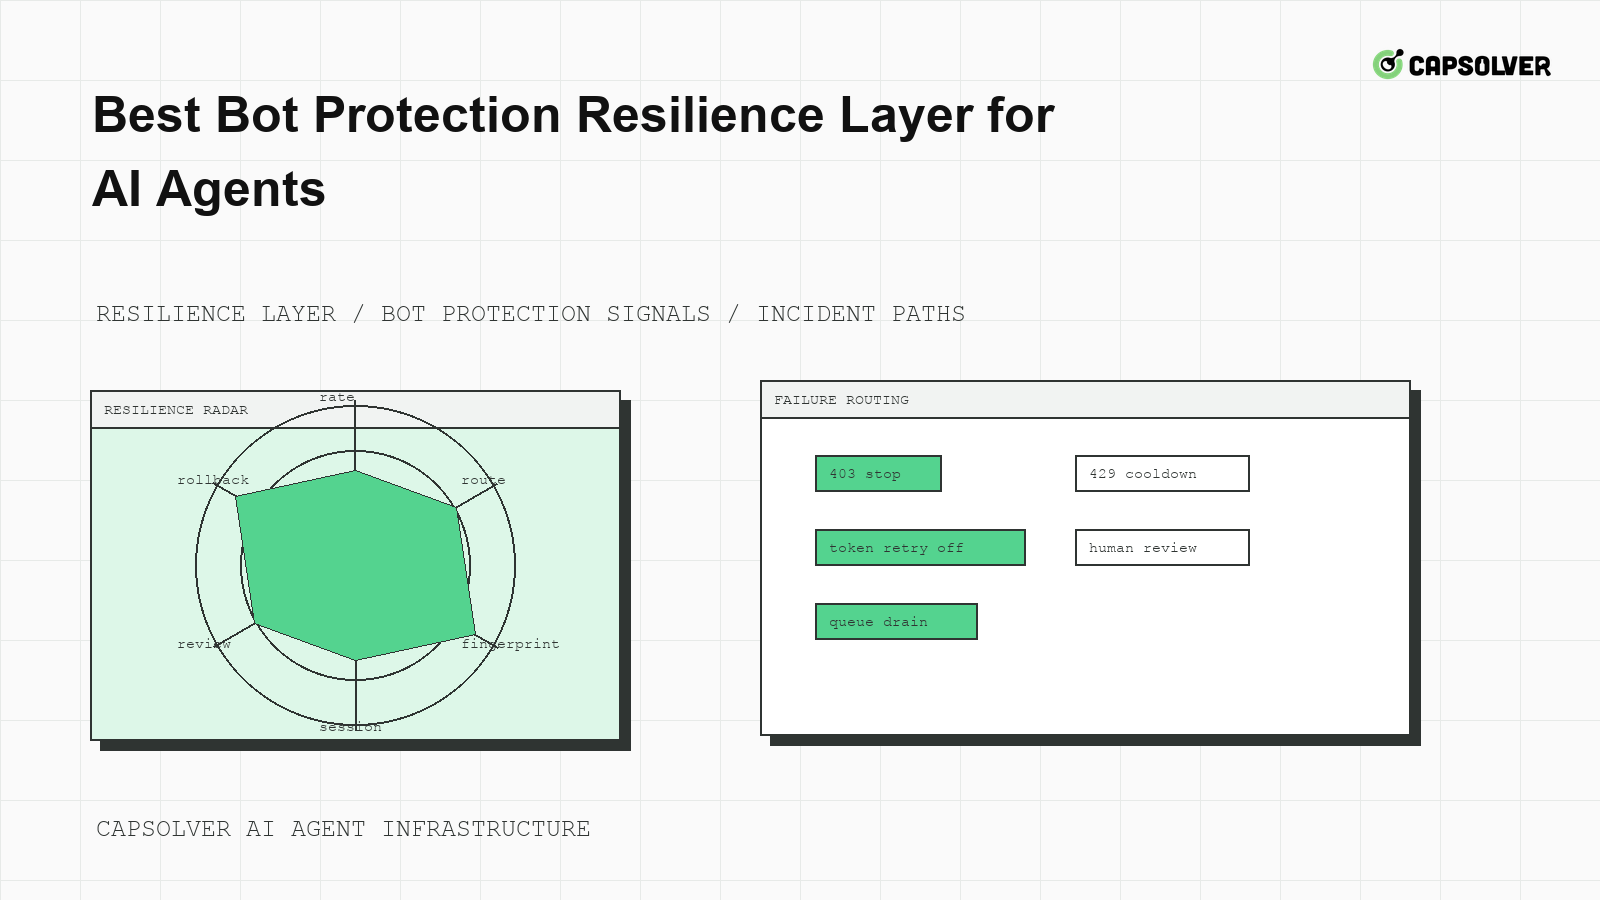
प्रतिरोध एक एजेंट के अनुकूलन और एक एजेंट के बीच अंतर है जो एक ही बंद मार्ग को हमला करता है। CapSolver अनुमोदित चुनौती प्रबंधन के साथ मदद कर सकता है, लेकिन एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर दर नियंत्रण, फिंगरप्रिंट सामंजस्य, कूलडाउन और अंतिम परिणाम जांच के साथ शुरू होता है। एक प्रतिरोधी एजेंट बेहतर संकेतों के साथ कम करता है। यह अधिक ब्राउजर शुरू करके दोहराए गए विफलताओं को छिपाता नहीं है। लेयर को लक्ष्य साइट, उपयोगकर्ता खाता और आपके संचालन बजट की सुरक्षा करनी चाहिए।
एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर धीरे-धीरे अवमूल्यन करना चाहिए। जब लक्ष्य दर संकेत वापस करता है, तो लेयर धीमा हो जाता है। जब प्राधिकरण अस्पष्ट होता है, तो यह रोक देता है। जब ब्राउजर प्रोफाइल विचलन होता है, तो यह नियंत्रित तरीके से राज्य को अपडेट करता है। जब चुनौती समर्थित और अनुमत होती है, तो यह एक दस्तावेजीकृत पथ का उपयोग करता है जिसमें एक सीमित बजट होता है।
इस परिभाषा सामान्य पुन: प्रयास तर्क से अधिक सख्त है। पुन: प्रयास तर्क यह पूछता है कि क्या एक अन्य प्रयास काम कर सकता है। प्रतिरोध यह पूछता है कि क्या एक अन्य प्रयास जिम्मेदार, उपयोगी और मापनीय है। CapSolver के अनुमति रहित AI एजेंट्स के विश्लेषण उपयोगी है क्योंकि दर विफलताएं आमतौर पर छोटी समय समस्याओं के रूप में शुरू होती हैं जो कठिन ब्लॉक में बदल जाती हैं।
normal, warmup, cooldown, challenge_eligible, review_required, और disabled के रूप में अलग करें। राज्य को एक ही डोमेन और खाता वर्ग के कार्यकर्ताओं के बीच साझा किया जाना चाहिए। एक एजेंट एक अन्य एजेंट द्वारा सीखे गए कूलडाउन को अनदेखा नहीं कर सकता है।
resilience_state:
  domain: "example.com"
  mode: "cooldown"
  reason: "http_429"
  resume_after_seconds: 900
  allowed_actions_during_cooldown: ["read_cached_result"]
  disabled_actions: ["protected_submit", "login_attempt"]
इस विन्यास एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर को दबाव कम करने पर केंद्रित रखता है, न कि इसे छिपाने पर।
HTTP दर संकेत एक कार्यकर्ता के लिए निजी नहीं होते हैं। MDN HTTP 429 अत्यधिक अनुरोध को अत्यधिक अनुरोध आवृत्ति के लिए उत्तर के रूप में वर्णित करता है, और RFC 9110 पुन: प्रयास-बाद समय के लिए सर्वर-निर्देशित प्रतीक्षा के लिए परिभाषित करता है। आपके प्रतिरोध लेयर को इन संकेतों को साझा राज्य में बढ़ाएं।
CapSolver के दर सीमा के शब्दावली प्रवेश अंग्रेजी नहीं करने वाले मालिकों के लिए अवधारणा को समझाने के लिए एक सरल भाषा वाला तरीका प्रदान करता है। ऑपरेशनल नियम सरल है: यदि एक चलने में कूलडाउन संकेत मिलता है, तो संबंधित चलने को एक ही डोमेन को ताजा क्षमता के रूप में नहीं लेना चाहिए।
कूलडाउन मालिकता एजेंट के बजाय योजनाकर्ता के पास होती है। योजनाकर्ता को बफर को रोकना, समानांतरता कम करना और ऑपरेटर को सूचित करना चाहिए। ब्राउजर कार्यकर्ता संकेत रिपोर्ट करे और रुक जाए। एजेंट योजनाकर्ता कूलडाउन समाप्त होने के बाद क्या करना चाहिए, यह निर्णय ले सकता है, लेकिन सुरक्षित वर्कफ़्लो के दौरान टाइमर को ओवरराइड नहीं करना चाहिए।
एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर आंशिक कूलडाउन के साथ भी निपट सकता है। एक सार्वजनिक खोज पृष्ठ अनुमत हो सकता है जबकि लॉगिन या खरीदारी क्रियाएं रुक जाती हैं। एक परीक्षण खाता बंद हो सकता है जबकि सार्वजनिक कैटलॉग मॉनिटरिंग जारी रहती है। डोमेन मालिकों को घटनाओं से पहले इन श्रेणियों को परिभाषित करना चाहिए।
फिंगरप्रिंट सामंजस्य का अर्थ है कि ब्राउजर, नेटवर्क और खाता संकेत एक संभावित सत्र का वर्णन करते हैं। उपयोगकर्ता-एजेंट परिवार, टीएलएस व्यवहार, दृश्य क्षेत्र, समय क्षेत्र, भाषा, मार्ग श्रेणी, कुकीज़ और स्थानीय भंडारण के बीच एक अच्छी तरह से नियंत्रित रूप से बदलाव होना चाहिए। CapSolver के टीएलएस फिंगरप्रिंटिंग प्रवेश उपयोगी है क्योंकि जब डीओएम स्थिर दिखाई देता है तो भी निम्न स्तर के परिवर्तन महत्वपूर्ण हो सकते हैं।
रिलीज परीक्षण केवल विशिष्ट वर्कफ़्लो के लिए हेडेड और हेडलेस प्रोफाइल की तुलना करना चाहिए। एक सामान्य "स्टील्थ" दावा उपयोग न करें। जांचें कि क्या एक ही खाता, मार्ग श्रेणी, दृश्य क्षेत्र, स्थानीयकरण और स्टोरेज लीज नेविगेशन, चुनौती प्रबंधन और सुरक्षित सबमिट के दौरान बरकरार रहता है। ब्राउजर उपकरण बदलाव को ड्रिफ्ट घटनाओं के रूप में रिकॉर्ड करना चाहिए।
ओवीएसपी के स्वचालित खतरा श्रेणियां टीमों को समझने में मदद करते हैं कि दोहराए गए स्वचालित व्यवहार क्यों जोखिम नियंत्रण को चालू कर सकते हैं। प्रतिरोध लेयर असामान्य पैटर्न कम करना चाहिए, न कि बस उन्हें पार करने की कोशिश करना।
चुनौती प्रबंधन एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर की एक शाखा है। यह केवल तभी चलना चाहिए जब डोमेन अनुमत हो, चुनौती प्रकार समर्थित हो, सत्र स्थिर हो और प्रयास बजट बचा हो। CapSolver के कार्य प्रकार दस्तावेज़ीकरण आधिकारिक कार्य परिवारों को समझने के लिए सही शुरुआत बिंदु है। यदि चुनौती को आधिकारिक दस्तावेज़ीकरण में मानचित्रित नहीं किया जा सकता है, तो प्रतिरोध लेयर को इसे समीक्षा में भेजना चाहिए।
अपना CapSolver बोनस कोड जमा करें
अपने स्वचालन बजट को तत्काल बढ़ाएं!
CapSolver खाता में जमा करते समय बोनस कोड CAP26 का उपयोग करके प्रत्येक भरोसा पर 5% बोनस प्राप्त करें - कोई सीमा नहीं।
अपने CapSolver डैशबोर्ड में अब जमा करें
असमर्थित चुनौतियां प्रयोगात्मक भार के रूप में नहीं होनी चाहिए। साक्ष्य बंडल के साथ unsupported_challenge_family लौटाएं: URL, मार्ग श्रेणी, सत्र लीज, स्क्रीनशॉट, फ्रेम मार्कर, स्थिति इतिहास और अंतिम रोक कारण। CapSolver के एआई एजेंट्स में फिंगरप्रिंट निर्धारण लेख उपयोगी है क्योंकि यह चुनौती घटनाओं के बारे में बताता है कि वे व्यापक संकेत विचलन के लक्षण हो सकते हैं।
क्रमशः समाधान संख्या एक प्रतिरोध मापदंड नहीं है। सबसे अच्छा मापदंड प्रयास पर स्वीकृत सुरक्षित क्रियाएं है। प्रयासित सुरक्षित क्रियाएं, चुनौती घटनाएं, सॉल्वर वितरण, बैकएंड स्वीकृति, बैकएंड अस्वीकृति, 403 अस्वीकृति, 429 कूलडाउन और समीक्षा रोक का अनुसरण करें। यदि समाधान संख्या बढ़ती है लेकिन स्वीकृत क्रियाएं स्थिर रहती हैं, तो लेयर बजट का उपभोग कर रहा है बिना विश्वसनीयता में सुधार किए।
मालिकों के साथ मैप करें। ऑपरेशन के पास कूलडाउन और मार्ग गुणवत्ता होती है। इंजीनियरिंग के पास सॉल्वर तैयारी के बाद बैकएंड अस्वीकृति होती है। नीति के पास अस्पष्ट प्राधिकरण और निजी डेटा प्रॉम्प्ट होते हैं। उत्पाद मालिक यह निर्णय लेते हैं कि यदि एक वर्कफ़्लो बहुत अधिक सुरक्षित अंतरक्रिया की आवश्यकता होती है, तो इसे जारी रखना चाहिए।
CapSolver के स्वचालन के लिए प्रॉक्सी चयन पर दिशा-निर्देश टीमों को रास्ता स्थिरता के बारे में सोचने में मदद कर सकते हैं, लेकिन प्रतिरोध लेयर को अंतर्निहित रोक नियमों की आवश्यकता होती है। तकनीकी क्षमता निजी, सीमित, संवेदनशील या अनुमत डेटा तक पहुंचने के लिए अनुमति नहीं देती है।
बैकऑफ एक प्रदर्शन रणनीति नहीं है। यह एक सुरक्षा नियंत्रण है। यदि प्रत्येक कार्यकर्ता एक ही समय पर पुन: प्रयास करता है, तो अस्थायी समस्या संगत ट्रैफिक दबाव में बदल जाती है। एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर जैम, केंद्रीय कूलडाउन और सख्त अधिकतम प्रयासों का उपयोग करना चाहिए।
परिकल्पना:
  यदि response_status == 429:
      set_domain_cooldown(retry_after_or_default)
      stop("cooldown_started")
  यदि बजट के बाद दोहराए गए चुनौती:
      stop("review_required")
  यदि चुनौती के बाद बैकएंड अस्वीकृति:
      stop("engineering_review")
  अन्यथा:
      schedule_next_allowed_action_with_jitter()
यह परिकल्पना स्थानीय बुनियादी घटना तर्क है। यह CapSolver अनुरोध क्षेत्रों को परिभाषित नहीं करता है।
घटना समीक्षा यह समझने पर केंद्रित होनी चाहिए कि लेयर ने क्यों जारी रखा या रोक दिया। क्या एक रास्ता पूल गिर गया? क्या ब्राउजर अपग्रेड ने प्रोफाइल बदल दिया? क्या प्रॉम्प्ट संपादन ने सुरक्षित क्रियाओं को बढ़ा दिया? क्या कूलडाउन केवल एक कार्यकर्ता के लिए लागू हुआ बजाय एक साझा योजनाकर्ता के लिए? एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर घटनाओं के रूप में राज्य-मशीन सुधार के साथ सुधार होता है।
समीक्षा एक बदलाव उत्पन्न करे: कम समानांतरता, संकीर्ण प्रवेश नियम, सत्र विचलन ठीक करें, चुनौती मानचित्रण अपडेट करें या कार्यक्रम बंद करें। स्क्रीनशॉट के साथ समीक्षा आमतौर पर पर्याप्त नहीं होती क्योंकि दृश्य पृष्ठ दर, कुकीज़ या परिवहन साक्ष्य नहीं दिखा सकता है।
एक प्रतिरोध लेयर के साथ छोटे कैनरी वर्कफ़्लो भी रखना चाहिए। उन्हें कम आवृत्ति पर स्थिर खातों और स्थिर मार्गों के साथ चलाएं। यदि कैनरी अधिक चुनौतियों या बैकएंड अस्वीकृति देखना शुरू कर देते हैं, तो मुख्य बफर के प्रभाव से पहले विस्तार रोक दें। कैनरी साक्ष्य टीमों के लिए एक आधारभूत बिंदु प्रदान करते हैं जो विफलता बूस्ट के बाद आ emergent लॉग्स की तुलना में आसानी से समझा जा सकता है।
एक अन्य उपयोगी नियंत्रण बदलाव-मुक्त ट्रिगर है। यदि ब्राउजर या मार्ग परिवर्तन के बाद 429 कूलडाउन और बैकएंड अस्वीकृति दोनों बढ़ जाते हैं, तो प्रॉम्प्ट संपादन और बुनियादी घटनाओं के बदलाव को रोक दें जब तक कि मालिक कारण की पहचान नहीं कर लेता है। एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर निदान के दौरान चरणों को कम करता है, न कि उन्हें अधिक करता है।
एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर के लिए, बॉट सुरक्षा प्रतिरोध लेयर को AI एजेंट प्रतिरोध में एक साक्ष्य रास्ता में जोड़ें। मालिक को अगले चलने की अनुमति देने से पहले एक्वीज़िशन आइटम, ब्राउजर सत्र लीज, मार्ग श्रेणी, चुनौती घटना और अंतिम एप्लिकेशन परिणाम की जांच करनी चाहिए। इससे एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर एक छिपा हुआ पुन: प्रयास नीति बनने से रोकता है। यदि अनुमति, सत्र सामंजस्य, कूलडाउन स्थिति या बैकएंड स्वीकृति अस्पष्ट है, तो अगला राज्य समीक्षा या कूलडाउन होना चाहिए, न कि एक अन्य स्वचालित प्रयास।
एआई एजेंट्स के लिए सबसे अच्छा बॉट सुरक्षा प्रतिरोध लेयर एक पुन: प्रयास बैंड के बजाय एक गवर्नेंस और विश्वसनीयता लेयर है। यह दर संकेतों को साझा करना, फिंगरप्रिंट सामंजस्य को बरकरार रखना, चुनौती प्रबंधन को बाध्य करना और स्वीकृत सुरक्षित क्रियाओं द्वारा सफलता का आकलन करना चाहिए। अनुमोदित कैप्चा वर्कफ़्लो वाली टीमों के लिए, CapSolver उन लेयर में फिट हो सकता है जबकि कूलडाउन, अनुमति और समीक्षा स्थिति आपके नियंत्रण में रहती हैं।
यह एक बुनियादी संरचना है जो ट्रैफिक सत्यापन, दर सीमा, फिंगरप्रिंट विचलन या सुरक्षित वर्कफ़्लो विफलताओं के आविर्भाव के बाद एआई एजेंट ट्रैफिक को धीमा करना, रोकना, पुनर्निर्देशित करना या समीक्षा करना है।
कई कार्यकर्ता एक ही डोमेन पर लक्ष्य कर सकते हैं। यदि प्रत्येक कार्यकर्ता 429 के बाद स्वतंत्र रूप से पुन: प्रयास करता है, तो प्रणाली ट्रैफिक दबाव को बढ़ा सकती है और बरामदगी कठिन हो सकती है।
नहीं। प्रयास पर स्वीकृत सुरक्षित क्रियाएं अधिक उपयोगी हैं क्योंकि यह चुनौती प्रबंधन को वास्तविक वर्कफ़्लो परिणाम से जोड़ता है।
जब अस्पष्ट अनुमति, खाता चेतावनी, बजट के बाद दोहराए गए चुनौतियां, असमर्थित चुनौती परिवार, बैकएंड अस्वीकृति या सक्रिय कूलडाउन स्थिति हो तो एजेंट को पुन: प्रयास के बजाय रुक जाना चाहिए।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
ब्राउज़र के उपयोग में CAPTCHA का प्रबंधन की तुलना स्थानीय और क्लाउड ब्राउज़रों में करें, जानें कि CapSolver कहाँ फिट होता है, और अधिकृत एजेंट वर्कफ़्लो के लिए एक व्यावहारिक सेटअप चुनें।
CapSolver MCP के आधिकारिक MCP पंजीकरण में खोजें, uvx या pip के साथ 0.1.3 संस्करण स्थापित करें, एक स्थानीय क्लाइंट को कॉन्फ़िगर करें, और stdio टूल्स की पुष्टि करें।
